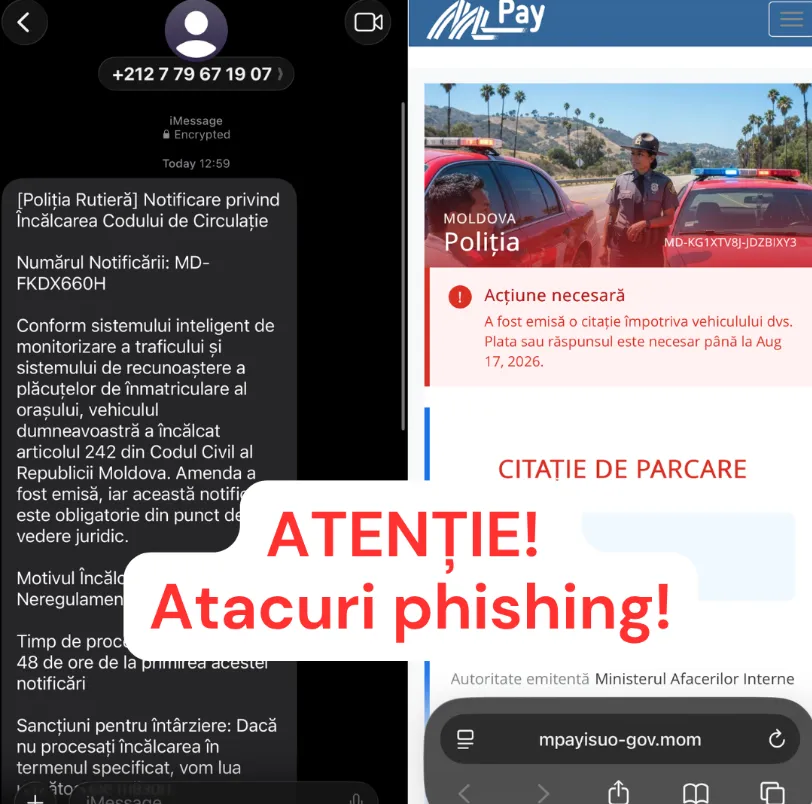
В Молдове выявили новую фишинговую схему, в рамках которой злоумышленники выдают себя за государственный платежный сервис MPay. Пользователя перенаправляют на поддельный сайт, где под видом уведомления от Министерства внутренних дел или других служб, содержится фальшивая форма для кражи персональных данных. Предлог может быть любой — якобы штраф за превышение скорости, неправильную парковку и т.д.
Служба информационных технологий и кибербезопасности (STISC) предупредила 18 августа, что подобные сообщения не имеют отношения к официальным государственным учреждениям. Их цель — получить персональные или финансовые данные пользователей либо заразить их устройства вредоносным программным обеспечением.
По данным STISC, в рамках фишинговой кампании злоумышленники отправляли сообщения через iMessage (встроенная служба мгновенных сообщений от Apple). Содержащаяся в них ссылка вела на сайт, который имитировал элементы фирменного оформления MPay и демонстрировал якобы выданную МВД или полицией повестку.
После выявления схемы, использованные мошенниками домены были заблокированы на уровне правительственной инфраструктуры.
Граждан призывают не переходить по подозрительным ссылкам из SMS, мессенджеров и других сообщений от неизвестных отправителей, не сообщать персональные и банковские данные, блокировать подозрительные контакты и сообщать о подобных случаях компетентным органам.
Если в сообщении говорится о штрафе, информацию рекомендуется проверять только на официальных сайтах государственных учреждений.