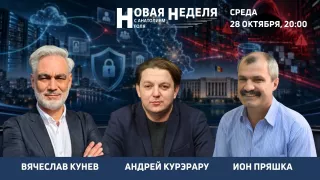


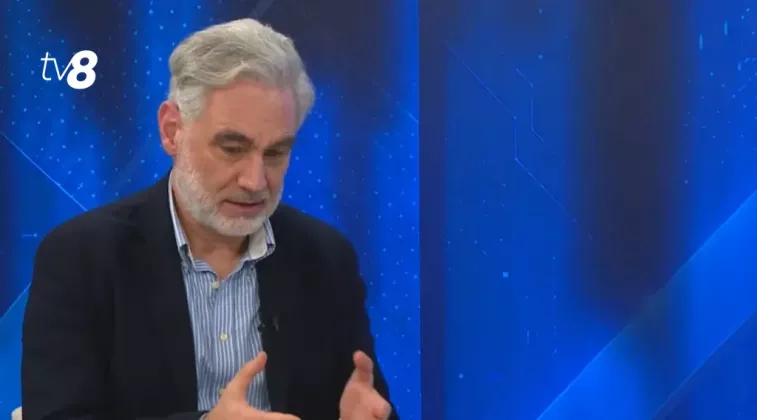
Главной уязвимостью любой системы остается человек, и это необходимо понимать. Сами по себе украденные персональные данные не дают много опций для действий в обход человека, но позволяют собрать достаточно информации для социальной инженерии, когда мошенник использует человека для получения желаемого. Гражданам теперь нужно быть втройне осторожнее, потому что может последовать новая волна телефонного мошенничества с более убедительными легендами. К таким выводам пришли эксперт в области IT Вячеслав Кунев и эксперт по безопасности сообщества WatchDog Андрей Курэрару, обсуждая возможную массовую утечку персональных данных граждан Молдовы из-за кибератаки.
"Чем грозит такая утечка? О вас начинают знать очень много и понимать, как работать. Могли украсть не только данные, но и метаданные. Как часто вы заходите в EVO, на каком языке настроено приложение, какие запросы вы делаете, что смотрите? Все это ваш поведенческий профиль. Информация для дальнейшей социальной инженерии", — рассказал Кунев 28 октября в программе "Новая неделя с Анатолием Голя" на TV8.
По его словам, эти данные могут использовать мошенники для получения доступа к другим сервисам, но не напрямую, а через давление на человека. Не исключено использование этой информации перед выборами и для организации беспорядков. По таким данным можно составить социальный профиль и найти уязвимые группы людей для дальнейших действий.
"Мы пока не понимаем, кто это сделал. Лично моя версия заключается в том, что это мошенники из колл-центров, которые теперь начнут работать с удвоенной энергией, ведь у них появилась куча новой информации", — предположил Кунев.
Власти должны провести информационную кампанию и указать каждому, какие данные утекли
Эксперт сообщества WatchDog Андрей Курэрару считает, что государство должно провести информационную кампанию и четко объяснить гражданам, какие их персональные данные оказались скомпрометированы. Также необходимо определить виновников, возбудить уголовное дело. Найти тех, кто своими действиями или бездействием спровоцировал массовую кражу персональных данных.
"Это из ряда вон выходящая ситуация, но мы пока не видим нормальной коммуникации. По закону каждому человеку, который пострадал от этой атаки, должны рассказать, какая именно информация утекла злоумышленникам. Это создает ощущение паники. Все сразу подумали о банковской системе, что будут у них деньги отбирать. Но скажу, что это сложно сделать, особенно без человека внутри системы. Здесь риски меньше. Но остальные риски, связанные с мошенниками, крайне высоки. Нужно готовиться, ведь все, что было до сих пор с мошенниками, нам покажется детскими играми", — заявил Курэрару.
По его мнению, государство должно каждому человеку сообщить, какие его данные были скомпрометированы, чтобы мошенники не имели возможности использовать их для убеждения.
Эксперт в области IT Вячеслав Кунев согласился с необходимостью объяснить людям прямо, что произошло.
"Сейчас нужно провести точечную информационную кампанию. Взять из этого списка людей, в первую очередь старшего возраста. И чуть ли не индивидуально звонить, говорить, что "есть такая проблема", "пожалуйста, не реагируйте". Или соцработники могли бы часть этой работы взять на себя", — отметил Кунев.
Он призывает граждан соблюдать правила "информационной гигиены" и не ждать, что кто-то за них все решит. Государство обязано защищать сервисы и информировать о подобных ситуациях, но люди тоже должны следить за информацией, которую о себе оставляют.
***
Утечка данных граждан Молдовы из-за кибератаки
Масштабная кибератака на государственную цифровую инфраструктуру Молдовы произошла в период с 19 по 23 октября. По данным Агентства электронного управления (AGE), злоумышленники пытались получить доступ к сведениям, связанным с от 750 тысяч до 1 млн идентификационных номеров граждан (IDNP). Выгрузку данных удалось остановить 23 октября.
По предварительным данным, мошенники могли завладеть персональной информацией граждан, включая имена, фамилии, даты и места рождения, сведения о близких родственниках, медицинском страховании, семейных врачах, пенсиях и социальных пособиях.
Утечка затронула финансовые данные, включая номера счетов IBAN, налоговые задолженности и историю платежей через государственную систему MPay.
В AGE заверили, что данные банковских карт не попали к злоумышленникам: платежи через MPay и приложение EVO обрабатываются защищенными банковскими системами, а государственные платформы не хранят эту информацию. В ведомстве подчеркнули, что одного номера IBAN недостаточно для доступа к банковскому счёту или проведения несанкционированного перевода.
Как работают телефонные мошенники?
Самыми популярными темами для обмана в последние годы стали пять сценариев: извещения о якобы заблокированных посылках, фейковые звонки из банков и от операторов связи, ложные сообщения о "выигрышах" призов и уведомления якобы от имени государственные органов, сообщала Национальная комиссия по финансовому рынку.
Мошенники перебирают широкий перечень госучреждений и служб, частных компаний и коммерческих банков. Стараются ограничить жертву во времени принятия решения и используют сильные эмоции, могут "обрадовать" выигрышем или выгодным предложением, напугать кредитом или упущенной выгодой, и даже угрожать уголовным делом. Чаще всего жертвами становятся пожилые люди, которые могут быть более доверчивыми и внушаемыми.
Злоумышленники используют метод "фишинга". Под любым предлогом пытаются получить коды из SMS, которые приходят для верификации банковского приложения или направить человека по вредоносной ссылке, чтобы взломать его телефон. И уже обладая полным доступом, они ищут банковские счета для кражи с них средств и вывода их криптовалюты.
Граждан призывают быть осторожными и не сообщать незнакомцам личные данные, коды из SMS и банковскую информацию. Современные банковские системы достаточно защищены от взлома, но самым слабым звеном защиты остается пользователь, который сам открывает двери "троянскому коню".
Что такое фишинг?
Фишинг — это метод мошенничества, основанный на социальной инженерии. Вместо того чтобы искать технические дыры, пытаться взломать сложные банковские системы или современные устройства, злоумышленники атакуют "самое слабое звено" — пользователя.
Обычно используется три шага
- Чужое лицо: Мошенник маскируется под доверенный источник (банк, государственное учреждение (полиция, налоговая, суд и т.д.). Иногда даже выдают себя за родственника или знакомого.
- Сильная эмоция: используется страх ("ваш счет заблокирован", "на вас заведено уголовное дело", "ваш родственник попал в ДТП"), жадность ("вы выиграли приз! заполните анкету для получения") или любопытство ("эй, это же ты на этом видео? (ссылка)").
- Побуждение к быстрому действию: Под давлением эмоций и будучи ограниченным во времени человек сам совершает ошибку — переходит по ссылке, вводит пароль или сообщает мошеннику данные, которые позволят взломать аккаунт и украсть деньги.
Как распознать мошенников?
- Спешка и давление: Преступники стараются отключить критическое мышление жертв, заставляют принимать решения быстро, не давая времени на раздумья и сомнения.
- Запрос личных данных: Официальные органы никогда не запрашивают по телефону или в SMS пароли, коды из сообщений, PIN-коды или полные данные банковских карт.
- Требование перевода денег под любыми предлогами: Полиция и госучреждения не требуют переводить деньги на "безопасные счета", криптокошельки или через специальные платежные приложения. Существует официальный порядок уведомлений о штрафах: по почте или заказным письмом.