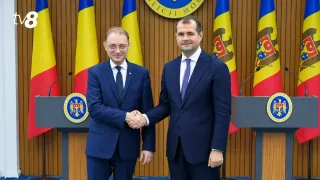


Глава Агентства электронного управления (AGE) Николеттa Коломеец покидает свой пост после утечки данных около 750 тысяч граждан Молдовы. Исполнять обязанности руководителя ведомства будет Артем Кочу. Об этом 28 октября сообщил премьер-министр Василе Тофан.
По его словам, решение об уходе Коломеец принято по взаимному согласию. Тофан поблагодарил ее за продвижение электронных услуг, в том числе платформ EVO и MCabinet, но отметил, что агентству необходимо изменить приоритеты.
«Думаю, нам нужно сместить акцент с популяризации этих сервисов на обеспечение их безопасности. Считаю, что господин Кочу обладает именно теми качествами, которые нам нужны, чтобы справиться с возникшими проблемами. Благодарю госпожу Коломеец и прошу её остаться с нами в этот непростой период, продолжить участвовать в работе и обеспечить преемственность процессов», — заявил премьер-министр.
Николетта Коломеец возглавляла AGE с 14 ноября 2024 года. До назначения она работала с местными и международными стартапами в сфере финансовых технологий, цифровых решений для юридических услуг и креативных проектов.
Коломеец входила в команду, запустившую электронный кошелёк Paynet в Молдове, и участвовала в запуске системы мгновенных платежей MIA Plăți Instant. Она также занималась разработкой и запуском решений для выпуска банковских карт, международных денежных переводов, дистанционного предоставления нотариальных услуг и управления персоналом.
Артем Кочу работал советником в кабинете премьер-министра с марта 2023 года по октябрь 2026 года. Он начал работу в правительстве при Дорине Речане. С ноября 2023 года Кочу руководит Управлением по координации реализации правительственных приоритетов, а с апреля 2026 года также работает экспертом в Государственной канцелярии.
В правительстве Кочу занимался цифровизацией и анализом данных. Ранее он руководил консалтинговой компанией Spark Research Labs, где работал над алгоритмами и координировал команду IT-разработчиков.
Масштабная кибератака на государственную цифровую инфраструктуру Молдовы произошла в период с 19 по 23 октября. По данным Агентства электронного управления (AGE), злоумышленники пытались получить доступ к сведениям, связанным примерно с миллионом идентификационных номеров граждан (IDNP). Выгрузку данных удалось остановить 23 октября.
По предварительным данным, мошенники могли завладеть персональной информацией граждан, включая имена, фамилии, даты и места рождения, сведения о близких родственниках, медицинском страховании, семейных врачах, пенсиях и социальных пособиях.
Кроме того, утечка затронула финансовые данные, включая номера счетов IBAN, налоговые задолженности и историю платежей через государственную систему MPay.
В AGE заверили, что данные банковских карт не попали к злоумышленникам: платежи через MPay и приложение EVO обрабатываются защищенными банковскими системами, а государственные платформы не хранят эту информацию. В ведомстве также подчеркнули, что одного номера IBAN недостаточно для доступа к банковскому счёту или проведения несанкционированного перевода.