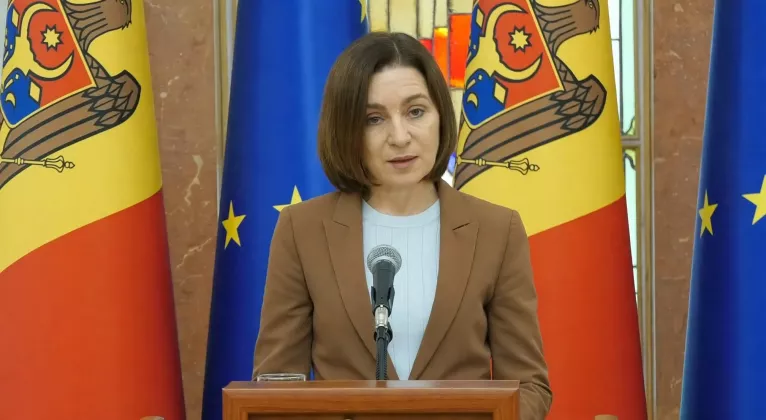
Хакеры выкачали данные более 450 тысяч граждан в ходе октябрьской кибератаки на правительственную инфраструктуру. Эта цифра оказалась ниже первоначальных оценок, согласно которым утечка затронула 750 тысяч человек. Обновленные сведения озвучила президент страны Майя Санду по итогам заседания Национального совета безопасности, на котором обсудили меры по предотвращению подобных атак. Среди них — модернизация государственных информационных систем, изменение правил закупок в сфере IT и введение в школах уроков по защите персональных данных.
«Учреждения, созванные советом, представили результаты расследований, касающихся масштабов последствий атаки, методов работы злоумышленников, выявленных уязвимостей и мер, которые приняли в первые дни после инцидента. Также были предложены системные решения на среднесрочную и долгосрочную перспективу, призванные укрепить кибербезопасность государства и обеспечить более высокий уровень защиты цифровых государственных услуг», — заявила Санду.
Как произошла кибератака
По словам главы государства, атака затронула инфраструктуру Агентства электронного управления (AGE). Система оказалась уязвимой из-за устаревшей архитектуры и недостатков в организации контроля доступа к данным.
«Основная причина носила системный характер и была связана с недостатками управления. Системы проверяли только приложение, запрашивающее данные, но не личность пользователя и не наличие у него прав на доступ к этой информации. В результате одно приложение с нарушениями в системе доступа открыло реестры как минимум десяти учреждений», — объяснила президент.
Используя имеющиеся у них IDNP (персональные идентификационные номера), злоумышленники проникли в систему и извлекли данные, которые затем помогли им получить доступ к полным досье граждан.
«Инцидент произошел из-за особенностей архитектуры системы, при которой данные всех реестров стали доступны через единую точку входа, без контроля со стороны учреждений — владельцев информации и ограничений на объем запросов. Иными словами, система не предусматривала автоматического оповещения в случаях, когда количество выгружаемых данных превышает установленный лимит», — пояснила глава государства.
Атака началась вечером 19 октября. Пик активности пришелся на 20 октября, когда к цифровым сервисам обратились около миллиона раз — это в 30 раз превышает обычную норму. Тогда же хакеры украли более 260 тысяч записей о родственниках граждан.
21 октября Агентство электронного управления (AGE) остановило утечку данных о родственниках. Ещё через два дня ведомство заблокировало доступ злоумышленников к системам, а 24 октября все атаки удалось остановить.
«Государственные учреждения слишком поздно начали информировать общественность, а их сообщения не ответили на все вопросы и опасения граждан. Отсутствие протокола коммуникации привело к неуверенности в распределении ролей и затруднило реакцию на произошедшее», — отметила Санду, исключив версию о внутреннем саботаже.
Глава государства также сообщила, что во время кибератаки злоумышленники похитили в том числе номера банковских счетов (IBAN). Однако одной этой информации недостаточно, чтобы получить доступ к деньгам на счетах. Банки уведомят пострадавших клиентов, чтобы те могли внимательнее проверять свои банковские операции.
Какие меры власти намерены принять для укрепления кибербезопасности
Национальный центр управления кризисами совместно с Агентством кибербезопасности подготовит простое руководство по защите персональных данных. В нем пошагово объяснят, как гражданам обезопасить свою информацию. Пострадавшим также направят электронные письма с соответствующими уведомлениями.
«Укрепление нашей кибербезопасности зависит как от способности государства защитить собственную инфраструктуру, так и от умения каждого из нас оберегать свои данные», — заявила Санду.
Среди других мер — ограничение доступа к данным без аутентификации, проверка безопасности цифровых сервисов и модернизация информационных систем.
«Необходимо устранить разобщенность и четче распределить обязанности между государственными структурами. Именно это помешало своевременно обнаружить проблему и скоординировать ответные действия», — добавила Санду.
Также власти рассматривают возможность реформировать систему государственных закупок в сфере IT, чтобы повысить безопасность всего процесса.
«Мы должны получить возможность привлекать к ответственности поставщиков, которые разрабатывают эти системы и по умолчанию получают к ним доступ. Соответственно, они должны нести ответственность и за данные, для работы с которыми создают эти системы», — подчеркнула глава государства.
Среди мер, которые рассматривают власти, — проведение в школах специальных занятий по основам защиты персональных данных. Ученикам объяснят, как создавать надёжные пароли, почему не стоит использовать слишком простые комбинации или один пароль для нескольких платформ, зачем регулярно менять пароли и включать двухфакторную аутентификацию для электронной почты и социальных сетей. Кроме того, школьников научат распознавать подозрительные ссылки и с осторожностью относиться к «бесплатным» предложениям.
«В дальнейшем молодые люди смогут помочь своим родителям стать внимательнее и лучше защитить свои данные», — отметила Санду.
Масштабная кибератака на государственные цифровые системы Молдовы продолжалась пять дней — с 19 по 23 октября. По данным Агентства электронного управления (AGE), злоумышленники пытались получить доступ к информации, связанной с идентификационными номерами (IDNP) от 750 тысяч до одного миллиона граждан. Выгрузку данных удалось остановить 23 октября.
В руки хакеров могла попасть персональная информация граждан: имена, фамилии, даты и места рождения, сведения о близких родственниках, медицинском страховании, семейных врачах, пенсиях и социальных пособиях. Кроме того, утечка могла затронуть финансовые сведения, в том числе номера банковских счетов IBAN, налоговые задолженности и историю платежей через государственную систему MPay.
В AGE заверили, что данные банковских карт злоумышленники не получили. Платежи через MPay и приложение EVO проходят через защищённые банковские системы, а государственные платформы не хранят реквизиты карт. В ведомстве также подчеркнули, что одного номера IBAN недостаточно для доступа к счёту или проведения несанкционированного перевода. При этом утечка персональных сведений повышает риск мошеннических звонков.