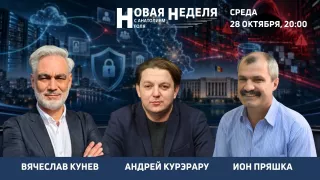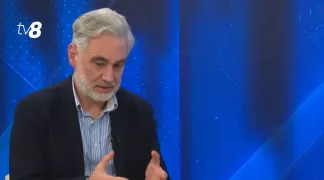


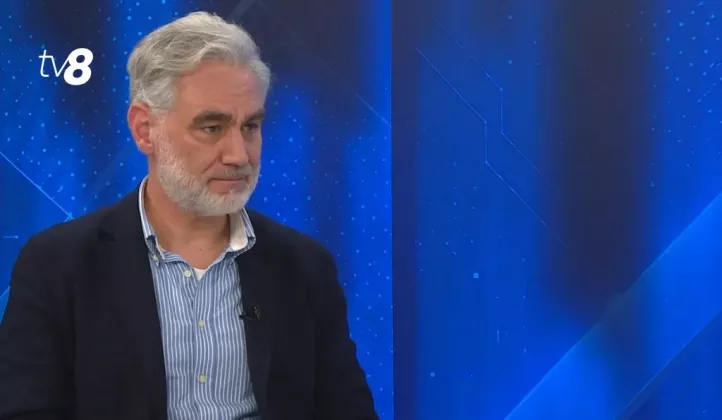
Главной проблемой масштабной кибератаки на государственные сервисы в Молдове остается даже не утечка данных, а то, что атака длилась почти пять дней. Это означает, что внутри государственных структур либо отсутствуют необходимые организационные процедуры, либо они должным образом не соблюдаются, из-за чего механизм защиты не сработал. С таким мнением выступил 28 октября эксперт в области IT Вячеслав Кунев в программе "Новая неделя с Анатолием Голя" на TV8.
"— Это означает тотальный провал в области информационной безопасности внутри. Там либо нет необходимых процедур, либо если они есть, но не используются.
— А разве не должны в таких случаях сразу отключать систему?
— Так должно быть. Сегодня, с появлением искусственного интеллекта, всё это можно делать моментально, автоматически. Если есть хоть немного подозрительная активность, эти процессы сразу убивают. Даже если вы каких-то пользователей случайно отключили, можно извиниться. Главное, что данные защитили", — ответил Кунев.
Он выразил удивление не самим фактом кибератаки или утечки данных, а тем, что атака длилась пять дней и фактически никто не реагировал. По его мнению, либо процедуры безопасности изначально не были настроены, либо игнорировались из-за человеческого фактора. При первых сигналах перегрузки фальшивыми запросами, которые фиксирует система, человек должен был заметить подозрительную активность и принять срочные меры.
Эксперт отметил, что условно, в обычный день система обрабатывает около 100 тысяч реальных запросов пользователей. Но когда с 19 по 23 октября показатель вырос до 11 млн — это стало колоссальным отклонением, которое должно было мгновенно привлечь внимание службы безопасности, чего не произошло.
Кунев подчеркнул, что даже если сам взлом "фаервола" (межсетевого экрана) можно теоретически объяснить действиями профессиональных хакеров, то отсутствие реакции на многомиллионный поток запросов указывает на отсутствие должного мониторинга и контроля внутри государственных структур.
Другой гость программы, эксперт сообщества WatchDog Андрей Курэрару заявил, что по факту утечки данных должно быть возбуждено уголовное дело. Он подчеркнул, что в данной ситуации присутствуют признаки халатности и иных нарушений, которые привели к массовой потере конфиденциальной информации. Эксперт выразил недоумение по поводу того, что Генеральная прокуратура до сих пор не инициировала расследование инцидента.
***
Утечка данных граждан Молдовы из-за кибератаки
Масштабная кибератака на государственные цифровые сервисы Молдовы продолжалась в течение 5 дней — с 19 по 23 октября. В последний день власти превентивно отключили 82 государственные цифровые услуги и более 30 информационных систем для устранения уязвимостей.
По данным Агентства электронного управления (AGE), злоумышленники пытались получить доступ к сведениям, связанным с 750 тысяч до 1 млн идентификационных номеров граждан (IDNP). Выгрузку данных удалось остановить 23 октября.
Мошенники могли завладеть персональной информацией граждан, включая имена, фамилии, даты и места рождения, сведения о близких родственниках, медицинском страховании, семейных врачах, пенсиях и социальных пособиях. Утечка затронула финансовые данные, включая номера счетов IBAN, налоговые задолженности и историю платежей через государственную систему MPay.
В AGE заверили, что данные банковских карт не попали к злоумышленникам: платежи через MPay и приложение EVO обрабатываются защищенными банковскими системами, а государственные платформы не хранят эту информацию. В ведомстве подчеркнули, что одного номера IBAN недостаточно для доступа к банковскому счёту или проведения несанкционированного перевода.
Позже, 25 и 27 октября, хакеры предпринимали новые волны атак, однако эти попытки принудительного доступа были успешно заблокированы специалистами. 27 октября работа большинства временно отключенных госсервисов была восстановлена.