Mai multe atacuri cibernetice au fost lansate către instituțiile guvernamentale. Potrivit Serviciului Tehnologia Informației și Securitate Cibernetică (STISC), până în prezent, pe adresele de e-mail ale instituțiilor publice au fost expediate peste 1330 de mesaje.
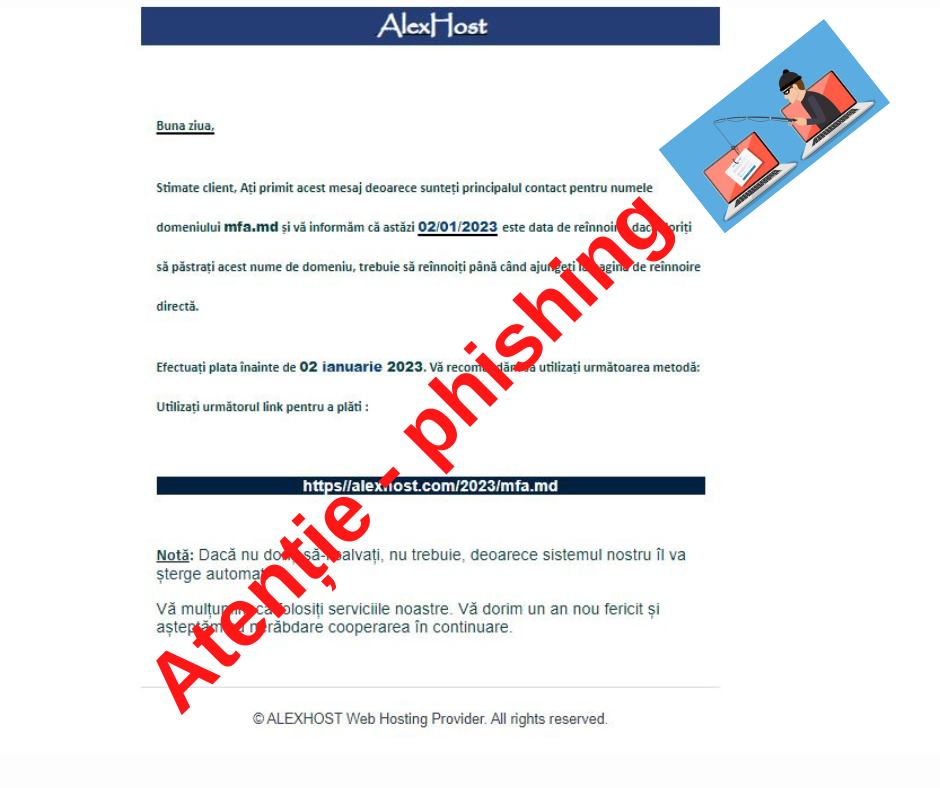
Astfel, deținătorii de domenii „.md”, sunt informați printr-un e-mail despre expirarea termenului de valabilitate al numelui de domeniu și sunt rugați să inițieze procedura de prelungire a acestuia, solicitând accesarea unui link pentru efectuarea plății.
STISC recomandă evitarea accesării unor astfel de link-uri, precum și blocarea, raportarea expeditorului.
Totodată, în contextul, continuării valului de atacuri cibernetice de tip scam și phishing, în perioada sărbătorilor, cetățenii sunt îndemnați să verifice întotdeauna sursa reală a mesajului și să respecte regulile de igienă cibernetică.
STISC informează că, phishing-ul este unul dintre cele mai întâlnite atacuri cibernetice, prin care infractorii de pe internet încearcă să fure bani, informații personale, informații bancare, numere de card sau de cont, coduri PIN, etc.
Infractorii cibernetici pretind, de obicei că sunt companii cu renume, prieteni, sau cunoștințe și expediază email-uri sau SMS-uri prin care atrag atenția asupra unor defecțiuni sau erori tehnice și solicită reintroducerea datelor personale sau chiar efectuarea unor plăți.
Un exemplu de fraudă prin care se solicită efectuarea plăților sunt și atacurile de tip scam. Mesajele expediate de infractori prin e-mail, conțin informații adevărate despre instituție și solicită achitarea plăților prin nerespectarea procedurii obișnuite/legale de autorizare a plăților, dar prin accesarea unui link.