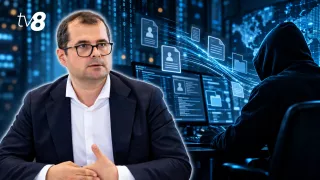


Riscurile directe pentru cetățeni sunt deocamdată mici, după atacul cibernetic în urma căruia au fost furate datele a circa 750.000 de persoane. Pericolul poate crește însă dacă oamenii divulgă informații suplimentare escrocilor, avertizează directorul Centrului Național de Management al Crizelor, Serghei Diaconu. Potrivit acestuia, datele furate nu pot fi folosite direct în scopuri infracționale, dar îi pot ajuta pe atacatori să câștige încrederea victimelor și să le convingă să ofere informații confidențiale.
„Cu aceste date nu poți procesa carduri bancare, nu poți transcrie apartamentul, mașina de pe o persoană pe alta (…) Financiar suntem safe (…) Aceste date pot fi folosite pentru a fi contactați telefonic, prin email și a face chestii ulterioare deja criminale. Să se încerce să scoată din noi informațiile din noi despre cardul bancar”, a declarat Diaconu.
Serghei Diaconu susține că autoritățile au intervenit pentru a opri extragerea datelor, iar serviciile digitale afectate au fost verificate și repuse treptat în funcțiune. Investigația privind amploarea incidentului și vulnerabilitățile exploatate nu este însă finalizată, iar autorii atacului nu au fost identificați. În acest context, cetățenii sunt îndemnați să rămână vigilenți.
„Din ce am monitorizat noi, riscurile la moment sunt foarte mici. Riscurile directe pentru cetățeni sunt foarte mici. Desigur, dacă cetățeanul va fi contactat și va da mai multă informație, riscurile cresc exponențial. De aia a fost și solicitarea și adresarea autorităților către cetățeni să fie foarte atenți la mesajele care o să vină acum și la încercările escrocilor de a contacta și de a se prezenta ca reprezentanți ai băncii sau ai altor organe. Dar, la moment, doar cu acele date care au fost extrase, direct să le folosești în scopuri infracționale este practic imposibil”, a explicat oficialul.
Potrivit șefului Centrului Național de Management al Crizelor, cea mai mare parte a informațiilor extrase vizează IDNP-urile cetățenilor. Pe lângă acestea, au fost sustrase și date asociate unor servicii și documente, inclusiv certificate medicale, certificate de căsătorie și alte informații personale, cifrele fiind însă mult mai mici.
Chiar dacă datele extrase nu permit, în mod direct, efectuarea unor operațiuni financiare, acestea ar putea fi folosite pentru tentative de escrocherie. De exemplu, o persoană ar putea fi contactată de cineva care îi cunoaște numele, IDNP-ul sau anumite informații despre familie și care se prezintă drept angajat al unei bănci ori al unei instituții publice.
Potrivit lui Diaconu, astfel de detalii pot face ca apelul să pară credibil și să determine victima să ofere, la rândul său, date confidențiale, precum informații despre cardul bancar, conturi sau coduri de autentificare.
„Dacă cineva te sună și ți se adresează pe nume și familie și îți mai dă și unul sau două detalii legate din ceea ce ar trebui să cunoască, clar că ai mai multă încredere. Și atunci poți să divulgi date, ceea ce sunt deja periculoase, pentru că ai putea să dai cardul bancar sau numărul de cont sau alte date”, a avertizat funcționarul.
Diaconu a reiterat apelul către populație să verifice identitatea persoanelor care îi contactează și să nu ofere informații confidențiale doar pentru că interlocutorul pare să cunoască detalii personale.
„Cetățenii trebuie să fie foarte atenți la mesajele care o să vină acum și la încercările escrocilor de a contacta și de a se prezenta ca reprezentanți ai băncii, ai poliției sau ai altor organe”, a concluzionat Serghei Diaconu.
TV8.md amintește că datele cu caracter personal a peste 750.000 de moldoveni au fost extrase neautorizat în urma unui atac cibernetic de proporții lansat asupra infrastructurii digitale guvernamentale, în perioada 19-23 octombrie. Majoritatea serviciilor afectate au fost deja remediate și vor fi repuse în funcțiune imediat ce măsurile de securizare ale acestora sunt reconfirmate.