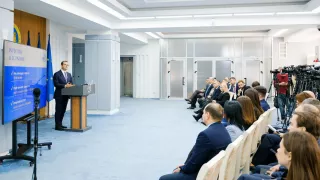
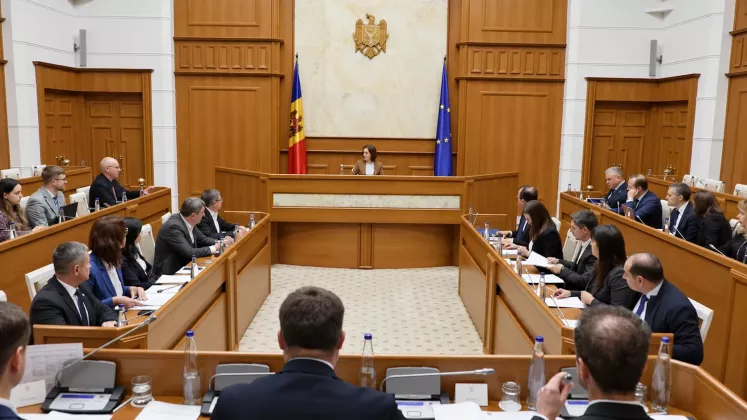
Datele a peste 450.000 de cetățeni au fost furate în urma atacului cibernetic masiv din octombrie, o cifră mai mică decât cea anunțată inițial, de 750.000. Noile date au fost prezentate de președinta Maia Sandu, după ședința Consiliului Național de Securitate, în cadrul căreia au fost discutate mai multe măsuri pentru prevenirea unor astfel de atacuri. Printre acestea se numără modernizarea sistemelor informatice ale statului, schimbarea regulilor de achiziție în domeniul IT și introducerea lecțiilor despre protecția datelor în școli.
„Instituțiile convocate de consiliu au prezentat investigațiile făcute cu privire la amploarea impactului, modul de operare al atacatorilor, deficiențele exploatate, măsurile imediate luate în acele zile, dar și propuneri pe termen mediu și lung de ordin sistemic pentru a întări securitatea cibernetică a statului și pentru a asigura un nivel mai ridicat de protecție a serviciilor guvernamentale digitale”, a declarat Maia Sandu.
Cum s-a produs atacul
Potrivit șefei statului, incidentul s-a produs în infrastructura administrată de Agenția de Guvernare Electronică (AGE) din cauza arhitecturii învechite și a unei erori de sistem.
„Cauza de fond a fost una structurală și de guvernanță, în care sistemele verificau doar aplicația care cere date, nu și identitatea utilizatorului sau dreptul lui de a accesa datele. Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin 10 instituții”, a explicat președinta.
Astfel, având un set de IDNP-uri, atacatorul a pătruns în sistem și a extras date pe care le-a folosit ulterior pentru a accesa mai departe dosare complete.
„Incidentul este consecința unei arhitecturi în care datele tuturor registrelor sunt accesibile printr-un singur punct, fără control al deținătorilor și limitări de volum, adică nu există o alertă automată în situațiile în care se depășea o cotă anumită de extrageri”, a menționat șefa statului.
Atacul a început în seara zilei de 19 octombrie, iar cea mai intensă zi a fost 20 octombrie, când serviciile digitale au fost solicitate de circa un milion de ori - de 30 de ori mai mult decât media obișnuită. Tot atunci au fost extrase peste 260.000 de date despre rude.
Pe 21 octombrie, Agenția de Guvernare Electronică (AGE) a oprit furtul datelor despre rudele cetățenilor. Două zile mai târziu, instituția a început să blocheze accesul atacatorilor, iar pe 24 octombrie toate atacurile au fost oprite.
„Comunicarea instituțiilor statului a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare a dus la ezitări în roluri și reacții”, consideră Sandu. Totuși, șefa statului exclude varianta unui sabotaj intern.
Președinta a mai anunțat că în timpul atacului cibernetic au fost furate inclusiv numerele conturilor bancare (IBAN), însă acestea nu sunt suficiente pentru a accesa banii din conturi. Băncile vor informa clienții afectați pentru a putea verifica suplimentar tranzacțiile efectuate în numele acestora.
Măsurile anunțate de autorități pentru consolidarea securității cibernetice
Printre măsurile luate în calcul de autorități pentru consolidarea securității cibernetice se numără organizarea în școli a mai multor lecții-cadru, în cadrul cărora tinerilor li se va explica regulile de bază pentru protecția datelor personale. Aceștia vor învăța să evite parolele prea simple sau unice pentru mai multe platforme, să le schimbe periodic, să activeze autentificarea în doi pași pentru e-mail și rețele de socializare și să acorde o atenție sporită linkurilor suspecte sau ofertelor gratuite.
„Ulterior, tinerii îi pot ajuta pe părinții lor să fie mai vigilenți și protejați”, a menționat Sandu.
Totodată, Centrul Național de Management al Crizelor, în cooperare cu Agenția pentru Securitate Cibernetică, va pregăti un ghid simplu de protecție a datelor, cu pași explicați clar pentru cetățeni. În plus, persoanele afectate vor primi un e-mail de informare.
„Îmbunătățirea securității noastre cibernetice se bazează atât pe capacitatea statului de a-și securiza infrastructura, cât și pe capacitatea fiecăruia dintre noi de a-și proteja datele”, a spus Sandu.
Printre alte măsuri se numără limitarea accesului la date fără autentificare, verificarea securității serviciilor digitale și modernizarea sistemelor informatice.
„Trebuie reparată fragmentarea responsabilităților între actorii guvernamentali, lucru care a întârziat detectarea problemei și coordonarea răspunsului”, a mai subliniat Maia Sandu.
De asemenea, autoritățile iau în calcul reformarea sistemului de achiziții IT, pentru a securiza mai bine întregul proces.
„Trebuie să putem să responsabilizăm furnizorii, cei care creează aceste sisteme, pentru că implicit ei au acces, și, respectiv, trebuie să poarte și răspunderea pentru datele pentru care creează aceste sisteme”, a subliniat șefa statului.
TV8.md amintește că atacul cibernetic asupra infrastructurii digitale guvernamentale s-a produs în perioada 19-23 octombrie. Potrivit datelor comunicate anterior de AGE, au fost vizate aproximativ un milion de IDNP-uri, iar informațiile personale a peste 750.000 de persoane au fost furate. Printre acestea se numără date de identificare, informații despre membrii familiei, pensii, prestații sociale, automobile și firme deținute.
Procuratura municipiului Chișinău investighează cazul într-un dosar penal. După atac, Nicoleta Colomeeț a plecat de la conducerea AGE, iar interimatul este asigurat de Artiom Cociu. Autoritățile avertizează că datele furate ar putea fi folosite în tentative de escrocherie și îndeamnă cetățenii să nu comunice parole sau coduri de autentificare.