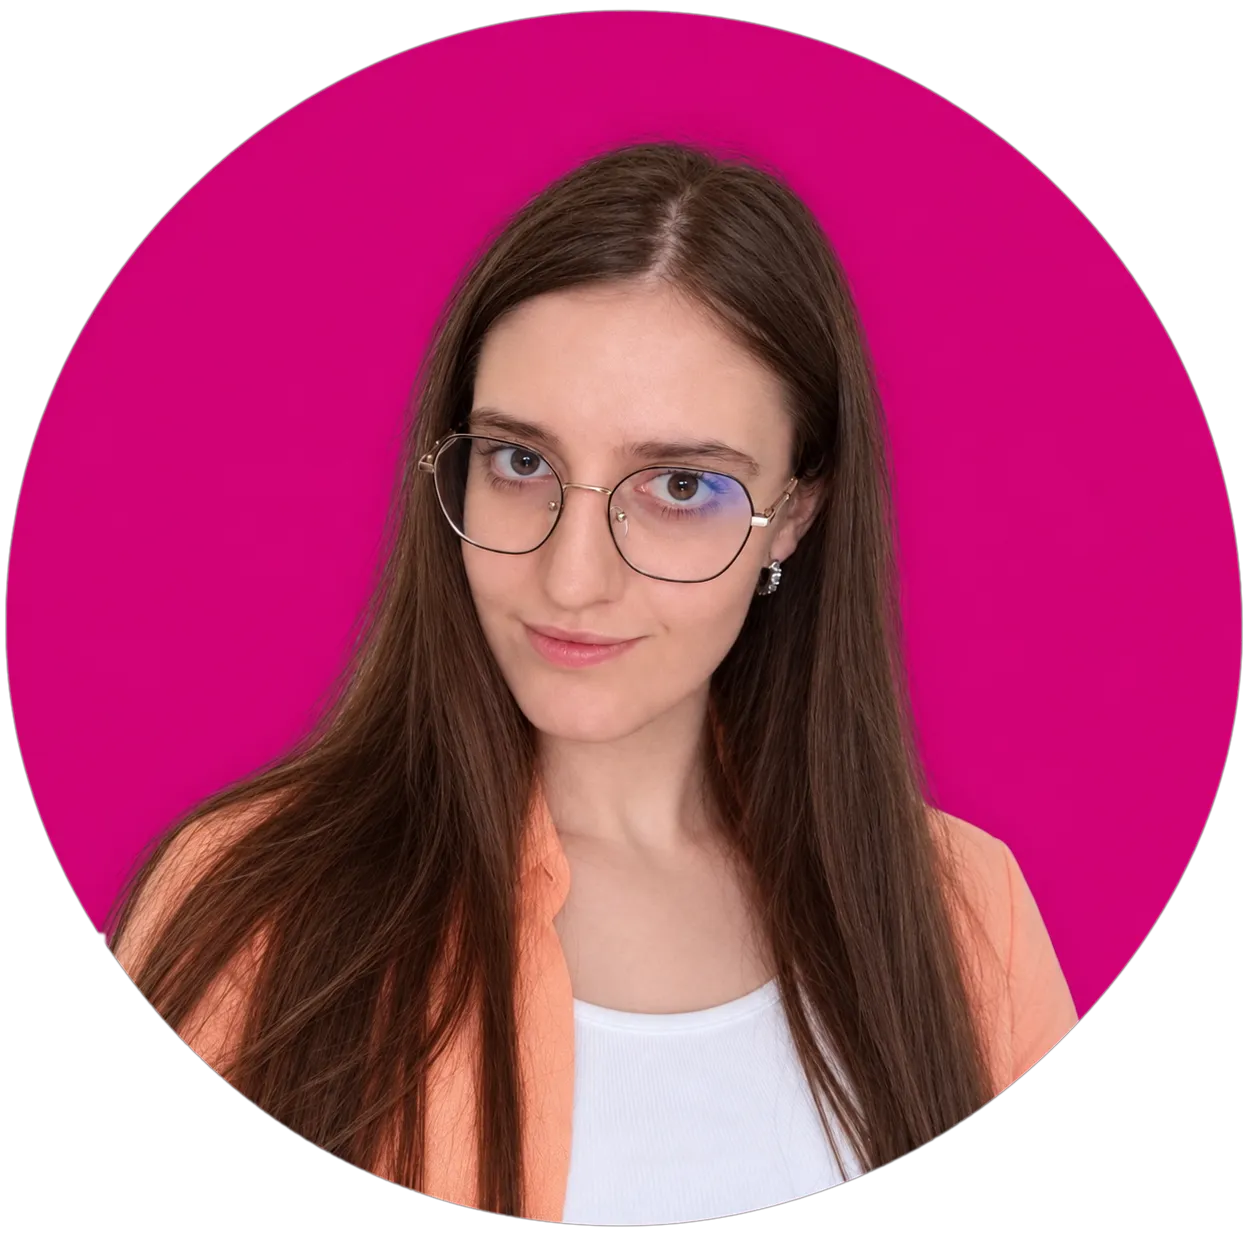
Hackerii nu au fost nevoiți să spargă ușile sistemelor statului, ci ar fi profitat de cele lăsate deschise. Așa explică experta în securitate cibernetică Natalia Spînu cum au putut fi extrase datele personale a sute de mii de moldoveni în urma atacului cibernetic din octombrie. Deși, în ziua de vârf, numărul solicitărilor a fost de 30 de ori mai mare decât în mod obișnuit, activitatea suspectă nu a fost identificată la timp. Mai mult, primele semnale de alarmă au venit de la cetățeni, nu de la sistemele de monitorizare ale statului. Ce lecții ar trebui să învețe autoritățile și cât de mare este riscul repetării unor asemenea atacuri, aflați în continuare.
Potrivit Nataliei Spînu, una dintre principalele probleme care ar fi făcut posibil atacul a fost modul în care sistemele statului verificau accesul la datele personale. Mai exact, acestea controlau dacă o aplicație avea permisiunea să solicite informații, dar nu verificau suficient cine făcea solicitarea și dacă avea dreptul să obțină datele respective.
În plus, nu existau limite pentru numărul de accesări și nici alerte automate care să semnaleze extragerea unui volum neobișnuit de mare de informații.
„Din informațiile publice, cauza este structurală: controlul accesului la date. Sistemele de schimb de date verificau ce aplicație face cererea, dar nu suficient cine o face și dacă are dreptul. Nu existau limite pentru volumul interogărilor și nici alerte automate la extrageri neobișnuite”, a explicat experta pentru TV8.
Potrivit specialistei, problema este cunoscută în domeniul securității cibernetice drept „broken access control”, adică un control defectuos al accesului. Pentru prevenirea unor asemenea incidente, fiecare solicitare de date ar trebui verificată separat, astfel încât sistemul să stabilească nu doar cine cere informațiile, ci și în ce scop și dacă are dreptul să le consulte.
Natalia Spînu amintește că atacuri similare au avut loc și în alte țări. În Australia, de exemplu, compania de telecomunicații Optus a fost victima unui atac în 2022, când datele a milioane de clienți au fost expuse printr-un sistem care permitea accesarea informațiilor fără autentificare corespunzătoare.
Un alt caz a avut loc în România, în iulie 2026. Potrivit expertei, atacatorul care a vizat Agenția Națională de Cadastru și Publicitate Imobiliară a exploatat o vulnerabilitate cunoscută încă din 2021, dar care nu fusese remediată. „Adică atacatorii intră tot mai des pe ușile pe care noi le lăsăm deschise, nu pe cele pe care le sparg”, a punctat Natalia Spînu.
Menționăm că investigația privind atacul din Republica Moldova nu a fost finalizată.
De ce sistemele statului nu au observat atacul la timp
O altă problemă scoasă la iveală de incidentul din octombrie este detectarea întârziată a activității suspecte. Potrivit datelor preliminare ale Agenției de Guvernare Electronică, în perioada atacului au fost înregistrate aproximativ 11 milioane de solicitări. În ziua de vârf, 20 octombrie, numărul acestora a fost de circa 30 de ori mai mare decât în mod obișnuit.
Cu toate acestea, primele semnale au venit de la cetățeni, care au observat în aplicația EVO accesări neobișnuite ale datelor personale. Unele solicitări vizau informații despre starea civilă sau permisele de conducere, fără ca persoanele respective să aibă vreo legătură cu aceste cereri.
Natalia Spînu consideră că sistemele de monitorizare ar fi fost concentrate mai degrabă pe verificarea funcționării serviciilor publice decât pe identificarea modului suspect în care acestea erau utilizate. Astfel, chiar dacă o aplicație efectua un număr neobișnuit de mare de solicitări, sistemele nu ar fi reacționat, deoarece acestea proveneau dintr-o sursă care avea deja permisiunea de acces.
„Un paznic care verifică doar dacă ușa este spartă nu observă pe cineva care intră cu o cheie valabilă și scoate dosare”, a precizat Natalia Spînu.
Potrivit specialistei, un sistem avansat de monitorizare ar fi trebuit să observe în doar câteva minute o creștere atât de mare a accesărilor. De exemplu, o alertă ar fi putut fi declanșată atunci când aceeași aplicație începea să verifice mii de IDNP-uri într-un interval scurt.
În schimb, în Republica Moldova, cetățenii au fost cei care au observat primele nereguli. „Transparența față de utilizator a funcționat ca senzor. Statul nu poate însă depinde de senzorul cetățeanului”, a subliniat experta.
Detectarea întârziată a atacurilor nu este însă o problemă întâlnită doar în Republica Moldova. Potrivit datelor Mandiant, o companie americană de securitate cibernetică, în 2025, organizațiile au identificat singure activitatea malițioasă în 52% dintre cazurile investigate, în timp ce restul incidentelor au fost semnalate din exterior.
Mai mult, în cazul atacului asupra instituției cadastrale din România, hackerii ar fi avut acces la sistem aproximativ 86 de ore înainte ca activitatea lor să fie descoperită.
Pentru Republica Moldova, experta consideră că principala lecție este necesitatea introducerii unor alerte care să urmărească nu doar dacă serviciile funcționează, ci și cine le accesează, cât de des și în ce scop.
De ce numărul persoanelor afectate a scăzut de la 750.000 la 450.000
Atacul a provocat confuzie și în privința numărului real al persoanelor ale căror date au fost compromise. Inițial, autoritățile au anunțat că aproximativ un milion de IDNP-uri au fost interogate, iar pentru circa 750.000 au fost extrase seturi de date. Ulterior, estimările au indicat aproximativ 450.000 de persoane afectate.
Potrivit Nataliei Spînu, cele trei cifre măsoară lucruri diferite și nu sunt neapărat contradictorii. Mai exact, aceeași persoană poate fi căutată în mai multe registre și poate apărea de mai multe ori în evidențele sistemului. Totodată, unele solicitări pot viza IDNP-uri inexistente, duplicate sau persoane decedate, iar altele pot să nu ducă la extragerea efectivă a unor informații. Pentru a stabili numărul real al victimelor, specialiștii trebuie să compare toate înregistrările și să elimine dublurile.
Natalia Spînu amintește că asemenea revizuiri au avut loc și în cazul unor atacuri internaționale. De exemplu, compania americană Equifax a modificat de mai multe ori estimările privind breșa de securitate din 2017, ajungând în cele din urmă la aproximativ 147 de milioane de persoane afectate.
În opinia expertei, modificarea cifrelor nu este neobișnuită. „Esențial este ca autoritățile să publice metodologia, altfel o cifră mai mică poate fi percepută ca minimalizare. Pentru cetățean, pe plan practic, ceea ce contează este notificarea individuală: să afle dacă el este printre cei 450.000 și ce categorii de date l-au vizat”, a declarat Natalia Spînu.
Cât de mare este riscul unui nou atac cibernetic
Natalia Spînu avertizează că riscul repetării unui asemenea incident în Republica Moldova rămâne ridicat. Una dintre principalele cauze este viteza cu care atacatorii descoperă și exploatează vulnerabilitățile sistemelor informatice.
Potrivit raportului M-Trends 2026, citat de expertă, exploatarea vulnerabilităților a devenit cea mai frecventă metodă de pătrundere în sistemele informatice, fiind responsabilă pentru 32% dintre cazurile analizate. Mai îngrijorător este că unele probleme de securitate sunt exploatate înainte ca dezvoltatorii să reușească să publice soluții pentru remedierea lor.
Un alt factor care amplifică riscurile este inteligența artificială. Aceasta poate fi folosită de infractori pentru a automatiza anumite etape ale atacurilor și pentru a identifica mai rapid punctele slabe ale sistemelor. Conform unui raport al IBM din 2026, una din patru breșe malițioase analizate a implicat utilizarea inteligenței artificiale, iar costul mediu al acestor incidente a ajuns la aproximativ șase milioane de dolari.
Ce trebuie să schimbe autoritățile pentru a preveni un nou atac
Pentru a reduce riscul repetării unui asemenea incident, Natalia Spînu consideră că autoritățile trebuie să înceapă cu verificarea tuturor sistemelor publice conectate la internet și remedierea rapidă a vulnerabilităților cunoscute.
Potrivit expertei, problemele de securitate deja exploatate de atacatori trebuie rezolvate în câteva zile, nu lăsate luni întregi fără intervenție. Iar dacă o vulnerabilitate nu poate fi remediată imediat, serviciul afectat ar trebui izolat sau accesul la acesta restricționat.
O altă măsură esențială este verificarea fiecărei solicitări de acces la date. Astfel, o instituție nu ar trebui să poată consulta orice informație doar pentru că folosește o aplicație autorizată. Sistemul trebuie să stabilească dacă are dreptul să acceseze datele respective și dacă solicitarea este justificată.
Experta recomandă și introducerea unor limite pentru numărul de accesări, precum și a unor alerte automate în cazul încercărilor de extragere masivă a informațiilor.
La fel de importantă este angajarea specialiștilor în securitate cibernetică. Potrivit Nataliei Spînu, Agenția de Guvernare Electronică funcționa cu 74 de angajați, deși avea aprobate 108 posturi, iar echipa recomandată ar fi de cel puțin 140 de persoane. Specialista atrage atenția că nici cele mai performante sisteme de monitorizare nu pot oferi protecție suficientă fără oameni pregătiți să identifice și să gestioneze amenințările.
Ce poate învăța Republica Moldova de la Estonia și Austria
Atacul din octombrie a demonstrat și cât de vulnerabile pot deveni instituțiile atunci când mai multe sisteme informatice sunt conectate între ele. Natalia Spînu explică faptul că o problemă de securitate dintr-o singură aplicație poate pune în pericol informațiile gestionate de numeroase autorități. De aceea, responsabilitatea pentru protecția datelor nu ar trebui să revină unei singure agenții, ci fiecărei instituții care are acces la registrele statului.
„Prima lecție: securitatea cibernetică este o chestiune de guvernanță, nu doar de IT. Când digitalizăm un serviciu, securitatea nu poate fi un modul adăugat la sfârșit. Trebuie construită din proiectare, cu buget, audit independent și răspundere clară pe fiecare registru”, a explicat experta.
Un exemplu de bună practică este Estonia, unde sistemul X-Road permite schimbul de informații între instituții, dar fiecare solicitare este autentificată, semnată digital și înregistrată. În plus, cetățenii pot vedea cine le-a consultat datele personale. În acest mod, accesarea informațiilor poate fi verificată atât de autorități, cât și de persoanele vizate.
În Austria, instituțiile publice nu folosesc peste tot același număr pentru identificarea unei persoane. Astfel, dacă hackerii obțin date dintr-un sistem, le este mai greu să le asocieze cu informațiile aceleiași persoane din alte baze de date.
Natalia Spînu consideră că asemenea modele ar trebui luate în calcul și în Republica Moldova, unde utilizarea acelorași identificatori în mai multe registre poate amplifica efectele unei breșe de securitate.
„Un registru de stat nu poate fi securizat de o singură agenție dacă alte zece instituții au acces la el prin aplicații proprii. Securitatea este un lanț, iar lanțul se rupe la veriga cea mai slabă”, a subliniat specialista.
De ce autoritățile trebuie să comunice mai repede
O altă lecție a incidentului ține de modul în care autoritățile informează populația în situații de criză. Natalia Spînu consideră că instituțiile trebuie să comunice imediat după descoperirea unui atac cibernetic, chiar dacă nu au toate informațiile. Cetățenii trebuie să știe ce s-a întâmplat, ce date ar putea fi afectate, ce măsuri au fost luate și cum se pot proteja.
La fel de important este ca autoritățile să anunțe când vor prezenta următoarele informații, pentru a evita confuzia și răspândirea zvonurilor. Experta amintește cazul companiei Uber, care a ascuns o breșă de securitate produsă în 2016 și care a afectat zeci de milioane de conturi. Incidentul a devenit public abia ulterior, provocând un scandal major.
În schimb, Estonia este prezentată drept un exemplu de comunicare coordonată în timpul atacurilor cibernetice din 2007, când autoritățile au oferit informații regulate despre situație.
În Republica Moldova, președinta Maia Sandu a recunoscut că instituțiile nu au identificat și comunicat la timp gravitatea atacului din octombrie, iar lipsa unui protocol clar a provocat întârzieri și confuzie. Potrivit Nataliei Spînu, pentru a evita repetarea unor asemenea situații, autoritățile trebuie să stabilească din timp cine comunică în caz de atac, ce informații sunt transmise și la ce intervale sunt actualizate.
„Încrederea se păstrează prin transparență. Cetățenii au observat primii atacul, deci trebuie tratați ca parteneri, nu informați târziu”, a punctat experta.
Cum își pot proteja cetățenii datele personale
Deși atacul s-a produs în octombrie, riscurile pentru persoanele ale căror date au fost extrase nu dispar odată cu restabilirea serviciilor publice. Informațiile personale pot fi folosite ulterior de escroci pentru a câștiga încrederea victimelor și a le convinge să divulge alte date confidențiale.
„Principiul de bază: un IDNP nu este o parolă, dar mulți escroci îl tratează ca atare, iar unii operatori îl tratează la fel. Cu numele, IDNP-ul și adresa, un escroc sună convingător. Dacă ți le știe, nu înseamnă că este cine pretinde”, a explicat specialista.
Experta recomandă ca orice apel suspect, inclusiv din partea unei persoane care se prezintă drept reprezentant al unei instituții publice, să fie verificat prin contactarea directă a instituției, la numărul său oficial. Totodată, cetățenii nu trebuie să ofere parole, coduri de confirmare sau alte informații de autentificare, indiferent cât de convingător pare interlocutorul.
Natalia Spînu atrage atenția și asupra fraudelor realizate cu ajutorul inteligenței artificiale, prin care infractorii pot imita vocea sau imaginea unei persoane cunoscute pentru a cere bani. Pentru a evita asemenea situații, specialista recomandă verificarea cererilor suspecte printr-un alt mijloc de comunicare, utilizarea unor parole diferite pentru conturile importante și activarea autentificării în doi pași.
De asemenea, cetățenii sunt îndemnați să verifice periodic istoricul accesărilor din EVO și să păstreze capturi de ecran atunci când observă activități neobișnuite.
În opinia Nataliei Spînu, atacul din octombrie ar trebui să schimbe fundamental modul în care autoritățile tratează protecția informațiilor personale. Securitatea sistemelor digitale trebuie verificată permanent, iar vulnerabilitățile remediate înainte ca acestea să fie exploatate.
Experta subliniază că, într-o perioadă în care atacatorii folosesc tot mai mult automatizarea și inteligența artificială, și instituțiile statului trebuie să investească în tehnologii capabile să identifice mai rapid amenințările.
„Viteza atacatorilor crește, deci nu mai putem trata remedierea vulnerabilităților ca pe o sarcină de „când avem timp””, a concluzionat Natalia Spînu.