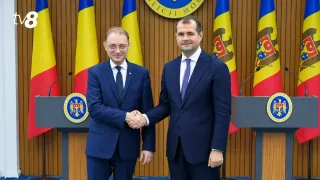


Un Centru Național de Securitate Cibernetică (SOC) va fi creat în cadrul Agenției de Securitate Cibernetică (ASC), după atacul în urma căruia au fost compromise datele a circa 750.000 de moldoveni. Anunțul a fost făcut de premierul Vasile Tofan, care avertizează că incidentul face parte dintr-o campanie mai largă, cu implicarea unor actori statali străini, și îndeamnă cetățenii să fie vigilenți.
Astfel, premierul a recunoscut că există „multe probleme” la Serviciul Tehnologia Informației și Securitate Cibernetică, Agenția de Guvernare Electronică, ASC, Centrul de Tehnologii Informaționale în Finanțe și Agenția Servicii Publice.
Din această cauză, autoritățile vor întreprinde o serie de măsuri urgente. Printre acestea se numără achiziționarea de soluții de protecție de tip Cloudflare și alte sisteme avansate de securitate. De asemenea, Tofan subliniază că este nevoie de un audit permanent și de scanări automate, inclusiv cu ajutorul inteligenței artificiale. „Cu IA poți lupta doar folosind IA”, a punctat premierul.
Autoritățile vor să obțină și acces la modele avansate de inteligență artificială, care nu sunt disponibile publicului larg. Potrivit premierului, în acest sens au fost deja contactați partenerii din Estonia. Executivul cere și o coordonare mai bună între instituțiile responsabile de domeniul digital.
„Țara noastră este ținta unor atacuri cibernetice coordonate de amploare. Nu vorbim doar despre un incident izolat. Avem indicii de o campanie mai largă cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea în incidentul recent. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului. Trebuie să tratăm securitatea cibernetică drept o chestiune de siguranță națională”, a subliniat Tofan.
Șeful Executivului a atras atenția că fenomene similare afectează state cu bugete și resurse mult mai mari decât dispune Moldova:
„Nu suntem singuri în aceste linii de atac, ne uităm doar la octombrie. În Danemarca, pe 6 octombrie, atacurile au dus la compromiterea a 8,8 milioane de conturi de persoane înregistrate, inclusiv decedate și imigrante. În Franța, în aprilie, la agenția pentru acte de identitate – 11,7 milioane de conturi afectate. Coreea de Sud – 33 de milioane de conturi compromise. Aceste atacuri sunt coordonate și se întâmplă în cazul unor țări cu resurse și buget mult mai mari decât ale noastre. Chiar dacă nu putem controla toate incidentele, avem obligația să fim maximal de transparenți.”
TV8.md amintește că atacul cibernetic asupra infrastructurii digitale guvernamentale a avut loc în perioada 19-23 octombrie. Hackerii au vizat aproximativ un milion de IDNP-uri. Printre informațiile extrase se numără date de identificare, detalii despre rude, bunuri, prestații sociale și unele informații financiare.
Potrivit AGE, sistemele financiare nu au fost compromise, însă informațiile furate pot fi folosite în tentative de escrocherie. Atacatorii se pot prezenta drept angajați ai băncilor sau ai instituțiilor publice și pot folosi detaliile personale pentru a câștiga încrederea victimelor, înainte de a le cere bani, parole ori coduri de autentificare.
Cetățenii sunt îndemnați să nu divulge informații confidențiale, să nu acceseze linkuri suspecte și să nu autorizeze plăți cerute de necunoscuți. Orice solicitare neobișnuită trebuie verificată direct la banca sau instituția vizată, prin canalele oficiale.