

Republica Moldova e printre liderii mondiali la securitate cibernetică, dar acest lucru nu i-a împiedicat pe hackeri să extragă date asociate cu aproximativ 750.000 de numere personale de identificare ale cetățenilor (IDNP). Premierul Vasile Tofan susține că atacatorii ar fi folosit inteligența artificială pentru a da lovitura. Pe de altă parte, un specialist IT afirmă că a identificat o „eroare banală de programare”, care ar fi putut fi depistată la timp.
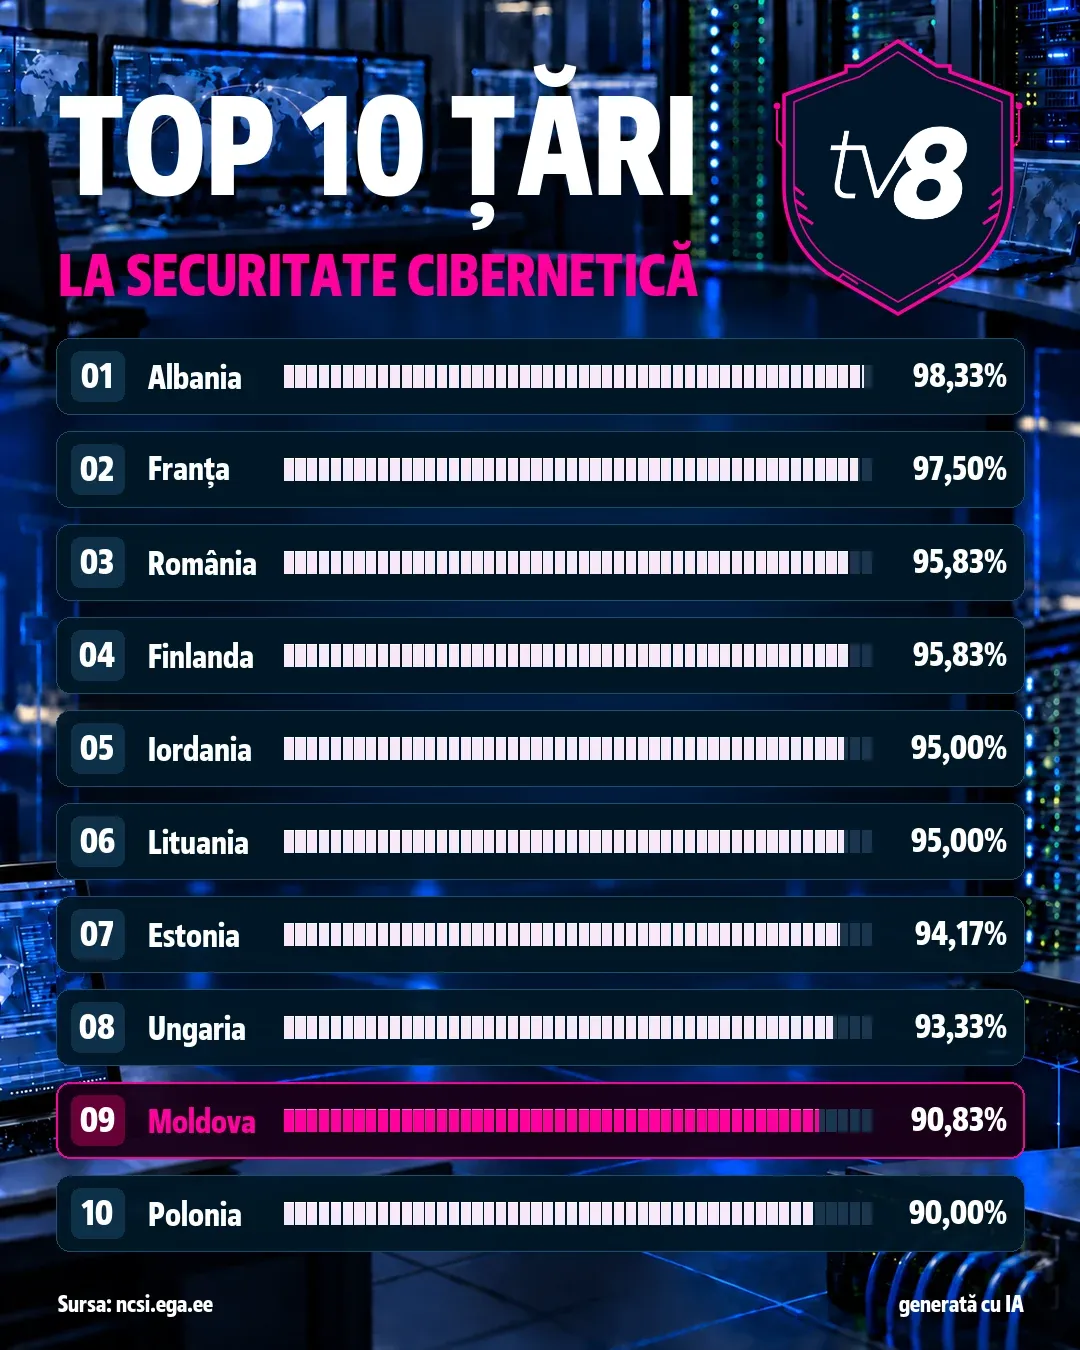
Potrivit clasamentului internațional National Cyber Security Index (NCSI), Republica Moldova ocupă locul 9 mondial, cu un scor de 90,83 de puncte din 100. Țara noastră se află înaintea Poloniei, care încheie topul celor zece state. Clasamentul este condus de Albania, Franța și România.
Ultima evaluare a Republicii Moldova a fost actualizată pe 16 august 2026, cu două luni înainte de atacul cibernetic. Indicele elaborat de e-Governance Academy din Estonia măsoară cât de pregătite sunt statele să prevină și să gestioneze amenințările informatice. Evaluarea ia în calcul legile în vigoare, instituțiile specializate, cooperarea dintre autorități și măsurile aplicate pentru securitatea digitală.
Premierul Vasile Tofan susține că hackerii au dat lovitura folosind inteligența artificială și a recunoscut că unele sisteme informatice aveau probleme de securitate. Oficialul avertizează că datele personale extrase în aproximativ 750.000 de cazuri ar putea fi folosite de escroci pentru a câștiga încrederea victimelor și a le înșela mai ușor. În urma atacului, Guvernul intenționează să investească în consolidarea securității cibernetice, inclusiv în sisteme de protecție bazate pe inteligență artificială.
Pe de altă parte, specialistul IT Serghei Zagaiciuc susține, într-o postare pe LinkedIn, că a identificat o „eroare banală” într-un program utilizat de sistemul guvernamental de autentificare electronică, care verifica existența unei semnături digitale, dar nu și dacă aceasta aparținea documentului verificat. Astfel, sistemul putea accepta documente fără să le verifice corect autenticitatea. Potrivit expertului, greșeala ar fi trebuit descoperită la verificarea programului, chiar și fără ajutorul inteligenței artificiale. Totuși, autoritățile nu au confirmat că anume vulnerabilitatea descrisă de specialist a fost exploatată în atacul cibernetic.
TV8.md amintește că atacul cibernetic asupra infrastructurii digitale guvernamentale a avut loc în perioada 19-23 octombrie. Hackerii au vizat date asociate cu aproximativ 1 milion de IDNP-uri. Printre informațiile extrase se numără date de identificare, detalii despre rude, bunuri, prestații sociale și unele informații financiare. Cetățenii sunt îndemnați să nu divulge informații confidențiale, să nu acceseze linkuri suspecte și să nu autorizeze plăți cerute de necunoscuți. Orice solicitare neobișnuită trebuie verificată direct la banca sau instituția vizată, prin canalele oficiale.